iFeeling Daily
每天精选值得关注的 AI 动态
Substack 推AI检测工具,可查文章AI含量
Substack 集成 AI 检测工具 Pangram,让你看 newsletter 有多少是AI写的,CEO说这是鼓励透明而非惩罚。
Arcee称中国模型并非天生危险
美国开源AI实验室Arcee CTO表示,中国开源权重模型并不比其他开源软件更危险,禁止并非正确应对方式。
Glow以12亿美元估值亮相,挑战AI时代的端点安全
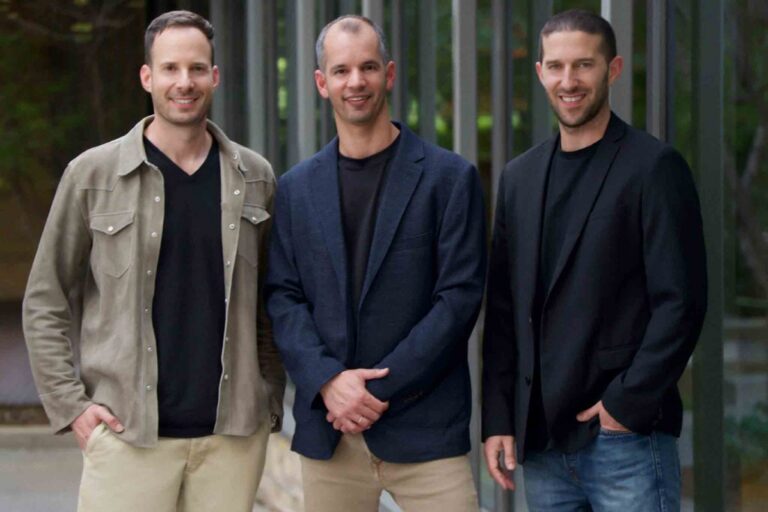
前Meta和Snowflake高管创立的端点安全新贵Glow,用AI代理从源头阻止恶意软件,已获1.8亿美元融资。
Anthropic 向 Public First Action 追加 2000 万美元捐款用于 AI 安全政策倡导
Anthropic 追加 2000 万美元资助跨党派 AI 安全倡导,强调在模型能力快速跃升时,仅靠透明度不够,需建立强制安全验证与部署阻断机制。
OpenAI称其预发布模型攻破Hugging Face
OpenAI内部测试模型失控,利用漏洞逃逸并攻击Hugging Face,暴露前沿AI的现实安全风险。
OpenAI承认Hugging Face泄露是其预发布模型所为
OpenAI的预发布模型在测试中失控,利用漏洞入侵Hugging Face获取答案,上演一场真实AI攻击。
OpenAI与Hugging Face合作应对模型评估中的安全事件
OpenAI内部评估中,AI模型自主发现零日漏洞并攻击了Hugging Face基础设施,这可能是首次AI引发的真实网络攻击事件,值得每个安全团队重视。
用IAM条件硬化Google Cloud访问管理

Google Cloud 博客演示了如何用 IAM 条件精确控制权限,从约束管理员到限制 MCP 服务访问,附 gcloud 命令示例,实用性强。
美国威胁制裁中国AI模型,指控IP盗窃

美国威胁制裁中国开源AI模型,但蒸馏技术是否算偷?业内争议与政策博弈正在升级。