Codex 沙箱内部解析
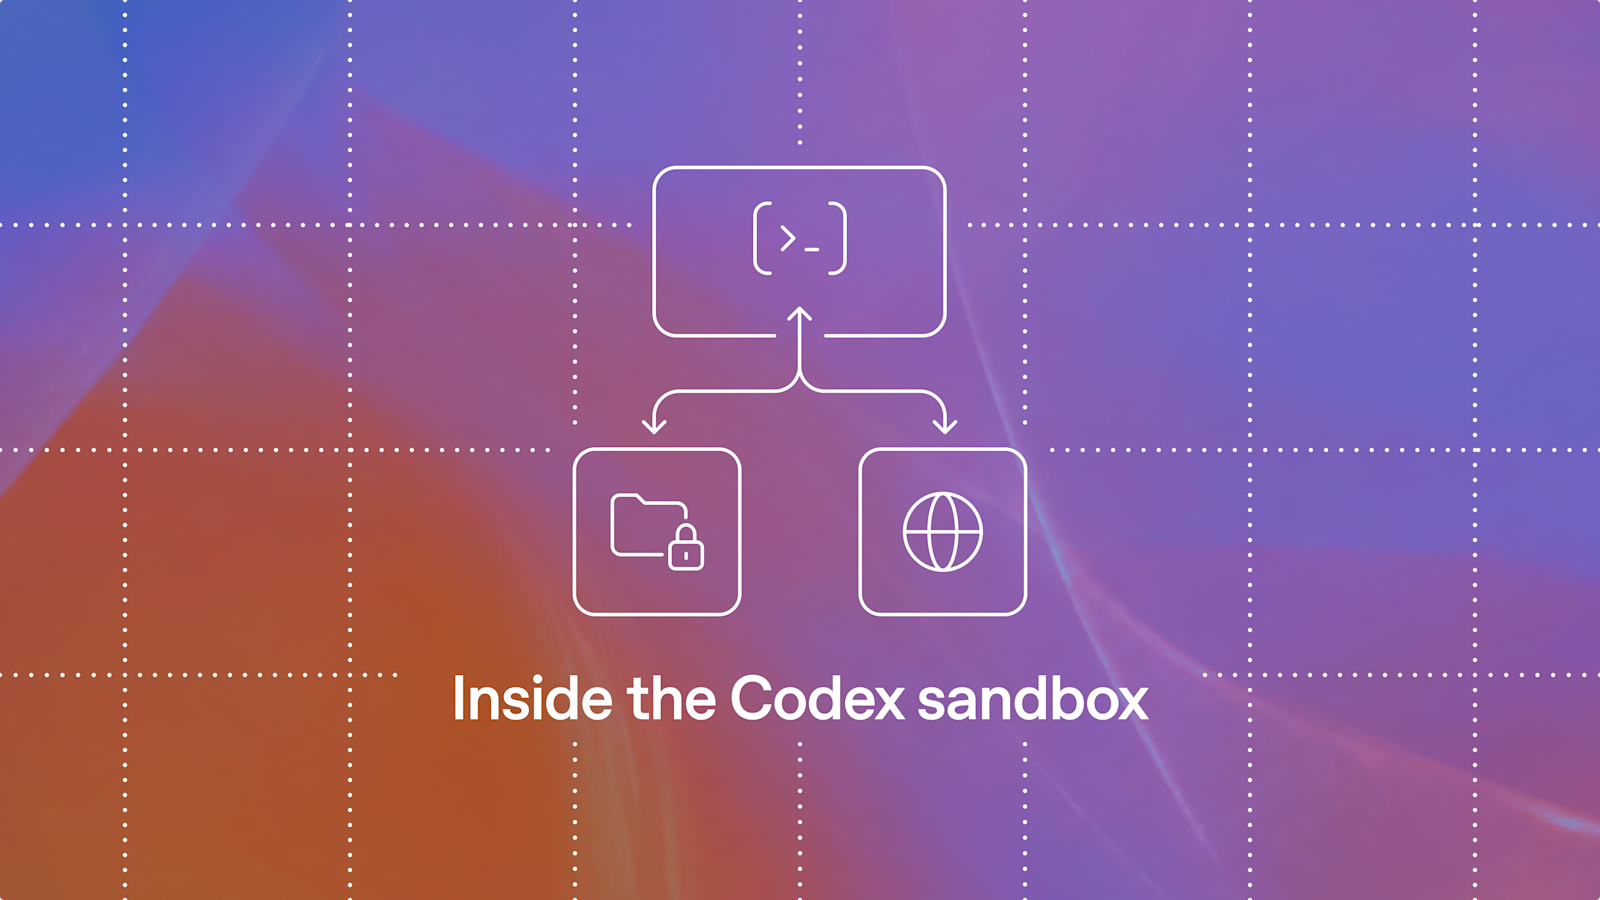
OpenAI 官方博客详细拆解了 Codex agent 的沙箱机制。Codex 最常见的动作是在用户电脑上执行命令,因此 OpenAI 走的是纵深防御:训练和对齐负责让模型按用户意图行事,沙箱负责限制命令实际能访问的文件与网络。这套沙箱并不把计算搬进独立 VM 或容器,而是调用 macOS、Linux、Windows 各自的操作系统隔离能力,在用户现有环境中对命令进程施加约束。
Codex 的默认边界通过内置 :workspace 权限配置体现:以 Git 仓库为工作区根时,允许在工作区内写入,但 .git 和 .codex 保持只读,防止 agent 直接改动 Git hooks 或自身配置;文件系统读取则放得较宽,因为编译器、运行时和构建工具通常依赖仓库之外的 SDK、库和配置,太严格的读限制会破坏常见工作流;网络默认关闭,阻断直接上传和大多数数据外传。代价是机器上其它敏感文件(如含 API key 的配置文件)依然可能被读到,agent 也可能往 node_modules/prettier 这类被 Git 忽略的本地包里注入恶意代码,编辑器保存时一执行就脱离沙箱。所以沙箱只是纵深防御的一层,不能替代对齐。
权限通过 permission profile 表达。用户在 config.toml 的 [permissions] 下定义自己的 profile,文件系统规则支持 read、write、deny,并能用 :workspace_roots 为多个工作区根统一设置相对路径规则。网络配置大致三档:完全关闭、完全直连、走代理。代理按域名规则放行,支持精确名和通配符,deny 优先于 allow;未匹配的请求可挂起并交给 harness 触发用户审批。企业层面,Codex 用分层配置合并多份 config.toml,表格递归合并,数组整体替换;管理员还能用 requirements.toml 的 managed requirements 限制用户能选的 profile,比如强制禁止 :danger-full-access。
执行命令时,harness 用 spawn_command_under_sandbox() 替代普通进程启动,传入 permission_profile 和 network_proxy。模型可以针对单条命令请求额外权限或要求提升到沙箱外,但最终由 harness 根据用户偏好裁决。这套沙箱不只服务 shell 工具,文件读写也复用同一基础设施;CLI 还提供 codex sandbox 命令,让开发者在自己写的工具里直接调用。文章用 stdio MCP server 举例:Codex 不会自动沙箱 MCP 启动命令,因为无法推断它需要哪些文件和网络,默认 npx 命令等于以用户完整权限运行;解决方法是定义一个 memory-mcp profile,用 codex sandbox –permission-profile memory-mcp 包一层,预置 npm 缓存后以 npx –offline 启动,使服务器既无网络访问,写入也仅限于缓存和数据目录。
实现层面,网络代理的核心策略跨三平台共享,codex-network-proxy 默认同时开 HTTP 与 SOCKS5 代理,把地址通过 *_PROXY 等环境变量注入子进程。并非所有程序都认这些变量,因此操作系统层还会阻断直连外部主机。代理只在域名被判定允许后才做 DNS 解析,防止用域名编码数据的 DNS 泄漏。macOS 用 Apple 的 Seatbelt,通过 /usr/bin/sandbox-exec 加载 SBPL 策略,基线是 (deny default);SBPL 没有公开文档,sandbox-exec 也被标了 DEPRECATED,但 Chrome/Chromium 等第三方仍在使用,OpenAI 计划继续用。Linux 用 bubblewrap 构造隔离的 mount namespace 和网络 namespace,再用 seccomp-bpf 过滤系统调用,由内部 helper codex-linux-sandbox 编排;因为部分发行版默认禁用 user namespace,Codex 也自带了一份 bwrap。Windows 上,旧沙箱需要管理员权限、ACL 操作慢且会在宿主机留下持久状态,Codex 正改用微软的 MXC 库实现进程隔离,通过 JSON 配置传入命令、工作目录、环境与权限,并禁用剪贴板、输入注入和桌面控制。
文章传递的核心边界很明确:OS 级沙箱只能限制命令能访问什么,不能杜绝所有恶意行为;跨平台设计的关键是把同一种 permission profile 翻译成 Seatbelt、bwrap/seccomp 和 MXC 的规则,同时在每个越权请求上保留人的审批环节。