AI 的第三次产品市场契合
AI 的前两个产品市场契合是编码和客户支持,第三个正落在安全上。行业用 Black October 形容新漏洞集中爆发:针对银行、证书颁发机构和核心开源库的攻击达到空前水平。数据很直接:针对金融企业的勒索软件去年上升 30%,今年第一季度又涨 76%;被攻破的中间证书可让攻击者伪装成任意网站或服务;一次五天行动从 2,186 个组织窃走 78,330 个机密。
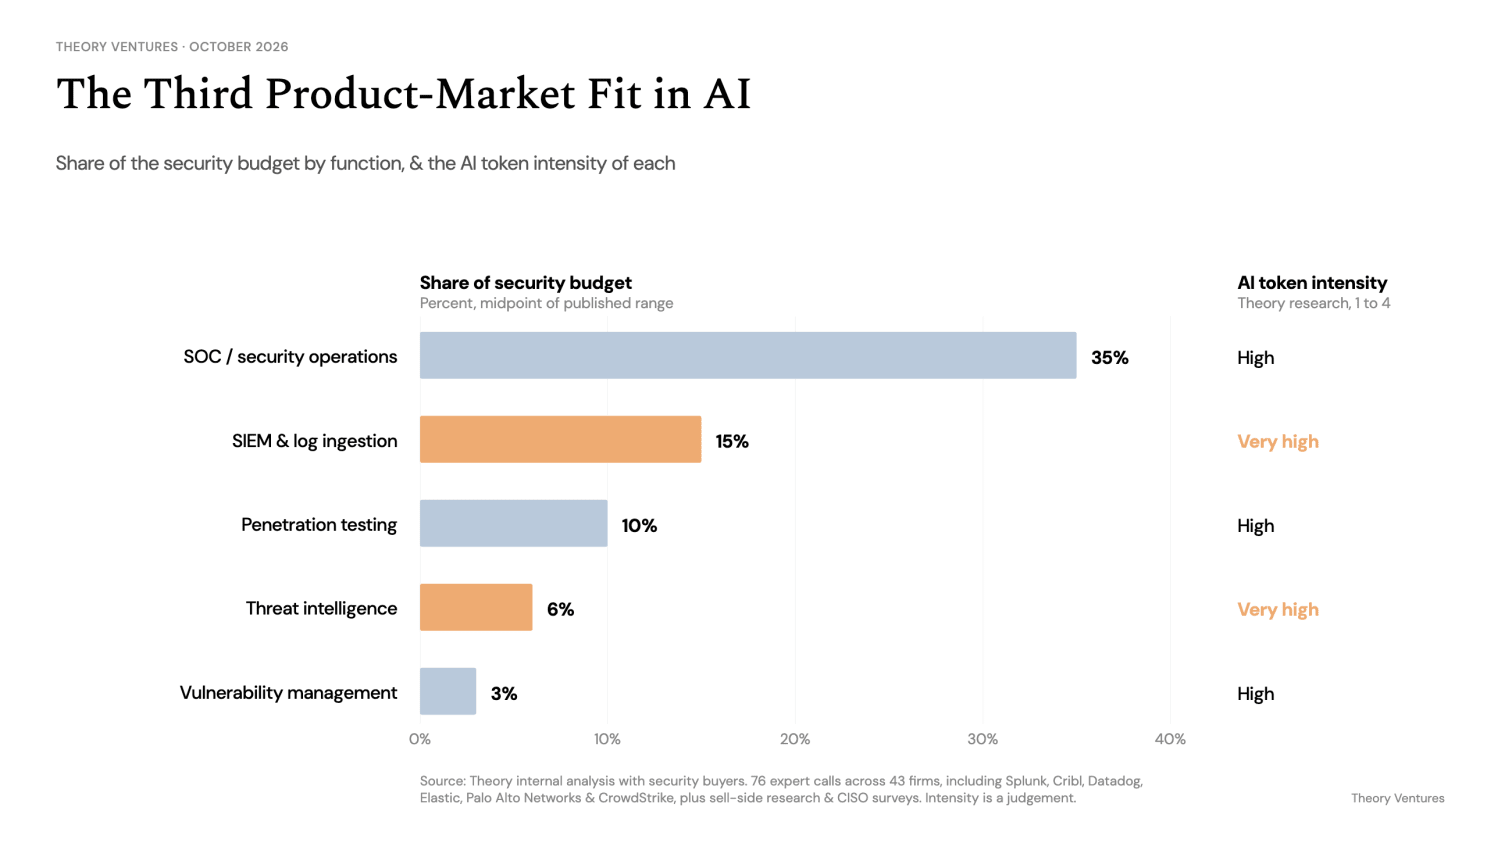
安全本身已是一个巨大的市场,去年达 $175b,年增 13%,而这是在安全行业开始消耗 token 之前的数据。AI 既能进攻也能防守,前提是有人为 token 付费。为了看清预算会流向哪里,作者调查了 75 位企业安全从业者,请他们划分除端点安全以外的安全预算,结果分成五类。
第一类是 SOC,安全运营中心,负责分析企业网络所有传感器产生的警报。攻击响应时间从几个月压到几分钟后,AI SOC 开始自动化警报分流。第二类是 SIEM,即安全信息与事件管理数据库;AI 能用自然语言查询这些数据,让分析师几秒拿到答案,而不是开工单等人写查询。第三类是渗透测试,AI 以远低于人工红队的成本持续探测每个端点、尝试入侵。第四类是威胁情报,AI 关联不同来源的攻击者动态,因为新攻击活动的数量已经超过人工整理能力。第五类是漏洞管理,AI 负责判断哪些漏洞真正可达、可利用,因为扫描器报出的问题永远多于团队能修补的数量。
这五类都会消耗大量 token。OpenAI 总裁 Greg Brockman 的结论是:安全支出应当远超软件支出;在攻击者能并行发力的时代,每家公司都需要 AI 安全。