Pluto Security获投4200万美元:AI安全难题
Pluto Security 刚结束隐身模式,宣布获得 4200 万美元融资。这家公司帮企业看清并控制员工如何使用 AI 工具、构建 AI 应用。创始人 Shahar Bahat 给出两组数字:新发布的 AI 工具只需 两小时 就能出现在企业环境里;她公司检测到的风险中,约 60% 来自非开发者用 vibe-coding 方式做出的工具;这类风险里,财务部门是最大来源,其次是市场部和法务部,开发者只排第四。她举了一个例子:某财富 500 强公司的财务员工写了一个管理客户信息和流失情况的应用,结果直接暴露在公网上。
这些风险并不只存在于大型科技公司。Bahat 说,每一次概念验证都能发现恶意组件或行为,有些扩展包或技能在检查时甚至正遭受实时攻击。用现有安全软件去监控和管控 AI 工具、连接器和用法,是方枘圆凿。这催生了一批专门做 AI 安全的初创公司,Pluto 是其中之一。
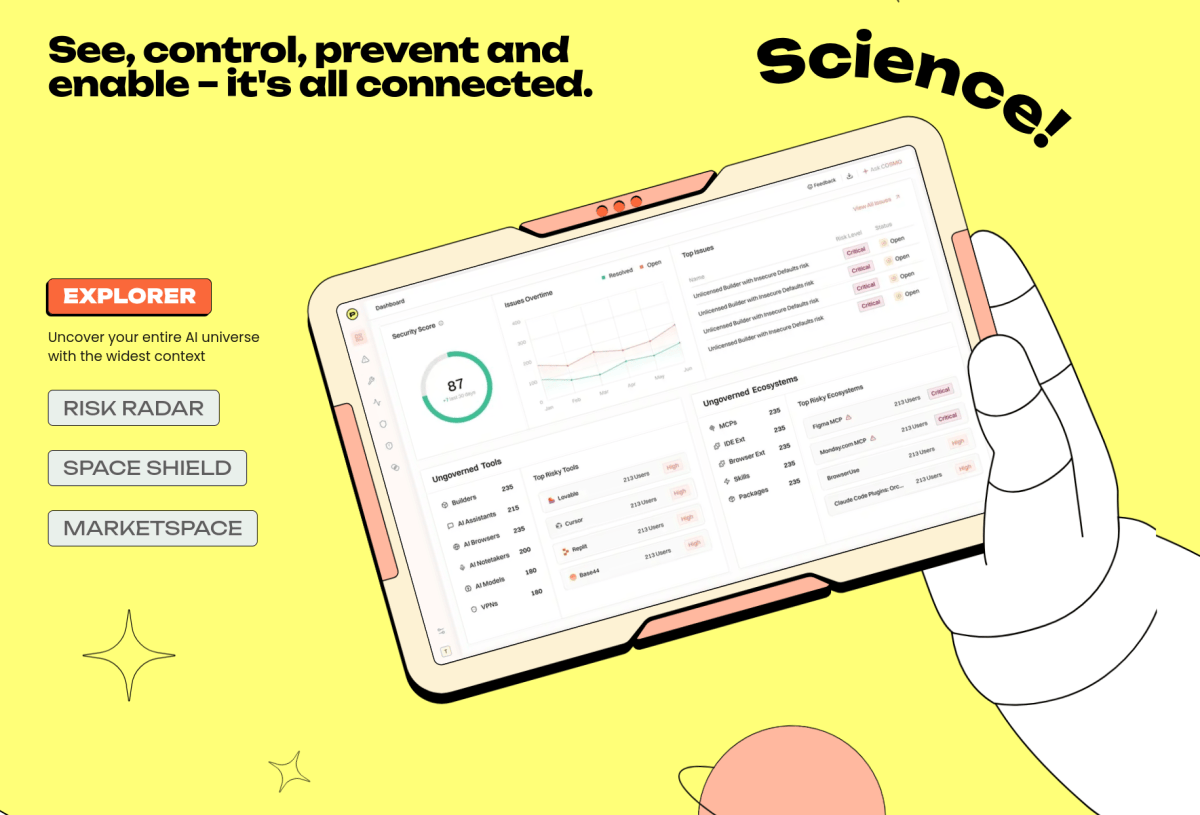
Pluto 的思路是从用户行为转向 agent 行为。它连接端点安全和设备管理系统,通过它们或在设备上直接部署传感器,收集提示词、命令、运行进程、权限和用户此前的活动,再靠自研的“轻量级”模型在端点判断 agent 的意图。它能识别风险组件、发现危险的 agent 活动,也能在不阻止员工使用或制作 AI 工具的前提下执行安全策略。特别的是它能在 agent 工作中直接介入:如果 agent 尝试获取超出用户本意的权限,系统可以中止动作,或向会话注入指令,让 agent 先向用户确认。
商业上,Pluto 今年 4 月才开始销售,年经常性收入已超过 200 万美元,有 30 多家企业客户,包括 Oscar Health、Workato、Sixt 和 AlphaSense。融资方面,种子轮由 TLV Partners 领投,Armis 创始人参投,金额 850 万美元;A 轮由 Jump Capital 领投,Skinos、Ansa Capital 等参投,金额 3400 万美元。它还推出免费平台 Plutonium 作为获客入口:任何人都能检查公开的 AI 技能、连接器和插件风险,另外还有 MCP 扫描器和经过验证的组件目录。Bahat 称已有数千名安全专业人员在用 Plutonium,目前公司 70% 的销售线索来自入站兴趣。
这笔新资金将用于产品研发、扩大安全研究和加强美国业务。Pluto 目前在美国和以色列共有 40 名员工。